Jakarta | Penyelidikan FBI atas pencurian mata uang kripto dari Binance pada 29 Oktober mengarah pada dugaan keterlibatan operasi siber Korea Utara. Nilai aset yang dilaporkan raib mencapai US,3 miliar, atau sekitar Rp114 triliun. Besarnya kerugian menjadikan insiden ini salah satu kasus pencurian aset digital terbesar yang tengah mendapat perhatian otoritas Amerika Serikat.
FBI mengaitkan serangan tersebut dengan kelompok atau operasi yang dikenal sebagai TraderTraitor. Nama itu digunakan untuk merujuk pada aktivitas siber yang oleh pemerintah AS dikaitkan dengan pelaku Korea Utara, termasuk operasi pencurian mata uang kripto. Dana hasil serangan semacam ini diduga dapat digunakan untuk mendukung kepentingan rezim, meski aliran dana dan tujuan akhirnya perlu ditelusuri melalui bukti transaksi serta penyelidikan lanjutan.
Dalam mengusut insiden Binance, penyidik perlu menilai bagaimana akses ke sistem diperoleh, aset apa saja yang dipindahkan, serta apakah transaksi berikutnya menunjukkan pola yang pernah ditemukan dalam kasus terkait TraderTraitor. Analisis blockchain dapat membantu melacak pergerakan aset, tetapi identifikasi alamat digital tidak dengan sendirinya membuktikan siapa yang mengendalikan dompet atau melakukan serangan. Karena itu, atribusi kepada suatu kelompok tetap bergantung pada gabungan bukti teknis dan intelijen.
Nama Park Jin-hyok juga pernah dikaitkan oleh otoritas AS dengan aktivitas peretasan Korea Utara dalam perkara lain. Namun, hingga informasi yang tersedia mengenai insiden Binance ini, pemerintah Amerika Serikat belum menetapkannya sebagai tersangka dalam pencurian terbaru tersebut. Riwayat tuduhan terhadap seseorang tidak boleh dianggap sebagai bukti keterlibatan dalam kejadian yang berbeda.
Dengan demikian, hubungan pencurian Binance dan TraderTraitor merupakan atribusi FBI yang menjadi dasar arah penyelidikan, bukan putusan pengadilan mengenai tanggung jawab pidana. Penyelidikan dapat berkembang seiring ditemukannya bukti baru, termasuk jejak teknis dan pergerakan dana. Sampai ada konfirmasi resmi lebih lanjut, rincian pelaku, metode serangan, dan pihak yang bertanggung jawab atas kerugian tersebut masih perlu dipahami secara hati-hati.
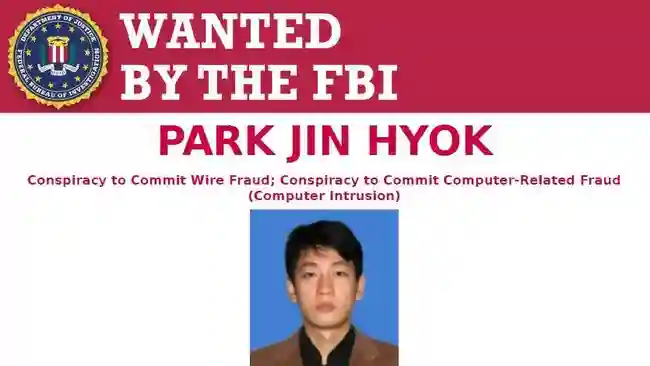
Nama Park Jin-hyok telah lama muncul dalam penyelidikan Amerika Serikat terhadap sejumlah serangan siber yang dikaitkan dengan Korea Utara. Ia diduga kuat merupakan anggota kelompok peretas Lazarus, yang oleh otoritas AS dikaitkan dengan operasi siber terhadap perusahaan dan lembaga keuangan di berbagai negara. Park sendiri telah masuk dalam daftar buronan FBI selama lebih dari delapan tahun. Status tersebut mencerminkan upaya berkelanjutan penyidik untuk menelusuri perannya dan membawa perkara itu ke proses hukum.
Jaksa dan penyelidik AS menuduh Park terlibat dalam serangan terhadap Sony Pictures Entertainment pada 2014. Serangan itu menyebabkan gangguan operasional dan kebocoran data perusahaan. Ia juga dituduh berhubungan dengan pencurian dana dari bank sentral Bangladesh, ketika para pelaku berupaya memindahkan uang melalui jaringan perbankan internasional. Tuduhan-tuduhan tersebut merupakan bagian dari rangkaian perkara yang digunakan pemerintah AS untuk menggambarkan aktivitas siber yang mereka atribusikan kepada Korea Utara.
Surat perintah penangkapan federal terhadap Park diterbitkan pada Juni 2018. Dokumen dan laporan mengenai kasusnya menyebut variasi tahun kelahiran, yakni 1981 atau 1984, sehingga informasi biografisnya tidak sepenuhnya seragam. Penyelidik juga menyatakan bahwa ia menggunakan sejumlah nama samaran, termasuk Jin-hyok Park, Pak Jin-hek, dan Pak Kwang-jin. Variasi identitas semacam ini dinilai menyulitkan pelacakan, terutama ketika aktivitas dilakukan secara daring dan melintasi yurisdiksi.
Menurut identifikasi penyelidik AS, Park merupakan seorang programmer yang memiliki hubungan dengan Biro Umum Pengintaian Korea Utara, badan intelijen militer negara tersebut. Otoritas juga menyebut ia bekerja selama lebih dari satu dekade untuk Chosun Expo Joint Venture, perusahaan kedok yang mereka kaitkan dengan intelijen Korea Utara. Perusahaan itu dilaporkan menyediakan pekerjaan di bidang teknologi, sementara para pekerjanya diduga dapat menjalankan operasi siber. Gambaran tersebut menjadi dasar bagi penyidik untuk menghubungkan keterampilan teknis Park dengan dugaan aktivitas kelompok Lazarus. Namun, seluruh uraian mengenai peran, afiliasi, dan keterlibatannya berasal dari tuduhan serta penilaian pemerintah AS. Park belum diadili di Amerika Serikat, sehingga tuduhan tersebut belum diputuskan melalui persidangan. Kasusnya tetap menjadi salah satu contoh utama bagaimana otoritas mencoba mengidentifikasi individu di balik serangan siber lintas negara dan mengaitkan aktivitas mereka dengan struktur negara.Rekam jejak tuduhan terhadap Park dan jaringan peretas Korea Utara yang dikaitkan dengannya membentang lebih dari satu dekade. Pada 2014, penyelidik Amerika Serikat menghubungkan kelompok tersebut dengan penyusupan ke Sony Pictures Entertainment, yang terjadi menjelang peluncuran film The Interview. Film komedi itu menggambarkan rencana pembunuhan pemimpin Korea Utara Kim Jong-un. Pejabat AS menyebut serangan terhadap perusahaan hiburan tersebut sebagai tindakan pembalasan atas penggambaran itu. Insiden ini mencakup pencurian dan kebocoran data perusahaan, serta gangguan terhadap sistem internal Sony.
Dua tahun kemudian, jaringan itu diduga berupaya mencuri hampir US$1 miliar dari rekening bank sentral Bangladesh yang disimpan di Federal Reserve Bank di New York. Para pelaku memanfaatkan sistem pembayaran internasional untuk mengirim permintaan transfer. Namun, peringatan pada salah satu instruksi membantu mencegah sebagian besar transaksi yang diajukan. Sekitar US$81 juta tetap berhasil dipindahkan ke rekening di Filipina dan dicuri. Kasus tersebut kemudian menjadi salah satu contoh utama dugaan penggunaan operasi siber untuk memperoleh dana bagi rezim Korea Utara.
Pada 2017, Park dikaitkan oleh penyelidik AS dengan WannaCry, wabah ransomware yang menyebar ke banyak negara. Perangkat lunak berbahaya itu mengenkripsi berkas pada komputer yang terinfeksi dan mengganggu layanan di berbagai institusi publik, termasuk rumah sakit. Pada tahun yang sama, Park dan rekan-rekannya juga dituduh mencoba meretas Lockheed Martin, kontraktor pertahanan AS, meskipun upaya tersebut dilaporkan gagal. Rangkaian tuduhan itu menggambarkan sasaran yang beragam, dari perusahaan hiburan dan lembaga keuangan hingga organisasi pertahanan.
Pada Februari 2021, Departemen Kehakiman AS mendakwa Park bersama dua programmer Korea Utara lainnya, Jon Chang-hyok dan Kim Il. Dakwaan tersebut menuduh mereka terlibat dalam pencurian lebih dari US$1,3 miliar dari lembaga keuangan dan platform mata uang kripto, serta dalam berbagai operasi siber. Pemerintah AS menyatakan bahwa para terdakwa bekerja dalam jaringan yang terkait dengan pemerintah Korea Utara. Dakwaan itu merupakan tuduhan hukum, bukan putusan bersalah; setiap klaim tetap harus dinilai melalui proses peradilan. Kronologi ini menjadi latar penting bagi penyelidikan serangan terhadap Binance yang disebut dalam laporan terbaru.
Menurut FBI, kelompok peretas Korea Utara mengalihkan sebagian besar aset kripto yang dicuri dari Binance ke ether. Perubahan aset ini dinilai sebagai bagian dari upaya memindahkan dan menyamarkan dana setelah pencurian, sehingga pelacakan serta pemulihan menjadi lebih sulit. FBI menyebut sejumlah dompet digital yang terkait dengan aliran dana tersebut dan mendesak bursa kripto serta penyedia layanan aset digital untuk segera memblokir transaksi dari alamat-alamat itu. Langkah tersebut, menurut badan itu, dapat menghambat pencairan hasil kejahatan dan mencegah dana dipakai untuk mendukung program senjata Korea Utara.
Pyongyang menolak tuduhan tersebut. Pada 3 November, Kantor Berita Pusat Korea (KCNA) menyampaikan bantahan Korea Utara terhadap klaim Amerika Serikat mengenai keterlibatan negara itu dalam peretasan. Kim Yo-jong, saudara perempuan pemimpin Korea Utara Kim Jong-un, juga mengecam temuan FBI sebagai tuduhan bermotif politik. Ia menuduh Washington sengaja mengaitkan Pyongyang dengan kejahatan siber internasional untuk mencoreng citra negaranya.
Baca juga: Operasi Sarang Narkoba Serentak hari pertama, Polda Jateng dan Jajaran Amankan Sabu hingga Pil Yarindo | Vinicius Junior Kehilangan Nilai Pasar Sebesar Rp 1,4 Triliun dalam 2 Tahun | Prabowo Resmikan Hilirisasi Rp180 Triliun di IWIP, Tekankan Perlindungan Lingkungan
27 kunjungan